2026年10月、Webサイトなどで広く利用されている「PHP」に、重大なセキュリティ上の問題が公表されました。
「PHP2Shell」と呼ばれる今回の脆弱性は、条件によっては、攻撃者が離れた場所からサーバーに不正なプログラムを実行させる可能性があるものです。
でも、ここで疑問が生まれます。
「PHPって何?」「自分のiPhoneやAndroidも危険なの?」「スマホに何か設定が必要?」
普段スマートフォンを使っているだけなら、PHPという言葉を聞いたことがない方も多いでしょう。
実は、今回のニュースはスマホそのものに見つかった脆弱性の話ではありません。それでも、私たちが毎日利用するインターネットサービスの安全性を考えるうえで、重要な出来事です。
この記事では、PHPの重大な脆弱性を入口に、スマホとWebサイトの仕組み、サイバー攻撃の種類、iPhoneとAndroidの安全性、普段からできる対策まで、初心者向けに順番に解説します。
慌てて買い替え・有料アプリ購入は不要
PHP2Shellはサーバー側の問題です。スマホにPHPの修正を入れる必要は通常ありません。
OS更新とアカウント保護を確認
日頃の基本対策と、利用サービスからの公式案内の確認が大切です。
PHPの修正状況を至急確認
サーバー・ホスティング事業者の対応状況を確認し、必要に応じて更新してください。
先に結論をお伝えすると、今回の問題を理由に一般利用者が慌ててスマホを買い替えたり、有料のウイルス対策アプリを購入したりする必要はありません。
大切なのは、何が危険なのかを理解し、自分で管理できる部分と、サービス提供者が対策すべき部分を区別することです。
1. PHP2Shellとは?2026年10月に公表された重大な脆弱性
何が発見されたのか
2026年10月21日、PHPの開発元であるThe PHP Groupは、重大なセキュリティ上の問題に対応する修正版を公開しました。
今回問題となったのは、次の2件の脆弱性です。
- CVE-2026-109618:メモリ不足時のエラー処理に関係する問題
- CVE-2026-109619:リクエストの処理に関係する問題
この2件を組み合わせた攻撃が「PHP2Shell」と呼ばれています。
悪用されると、条件によっては、攻撃者が認証なしで遠隔からサーバーに任意のコードを実行させる可能性があります。
「任意のコード実行」とは、簡単にいえば、本来その操作を許されていない第三者が、サーバーに不正な命令を実行させられる状態です。
実際にどこまで操作できるかはサーバーの権限や構成などによって異なりますが、深刻な問題につながり得ます。
出典:The PHP Group、IPA
修正済みのPHPバージョン
今回の脆弱性への対応として、以下の修正版が公開されています。
| PHPの系統 | 修正済みバージョン | PHP公式のサポート状況 |
|---|---|---|
| PHP 8.2 | 8.2.35 | 2026年12月31日でサポート終了予定 |
| PHP 8.3 | 8.3.36 | セキュリティ修正のみ提供中 |
| PHP 8.4 | 8.4.27 | サポート中 |
| PHP 8.5 | 8.5.12 | サポート中 |
| PHP 8.1以前 | 公式の修正版なし | サポート終了 |
出典:The PHP Group(修正版・サポート期間)、IPA
上記は今回の問題に対する修正版です。運営環境によっては、これらより新しい正式版や、OS・ベンダーによる独自のセキュリティ修正が提供される場合もあります。
なお、PHP 8.1以前はPHP公式のサポートが終了しています。IPAによると、調査に関与したWiz社は、PHP 5.4以降のバージョンが今回の脆弱性の少なくともいずれかの影響を受けるとしています。古いPHPを使用しているサイトは、今回の脆弱性への対策だけでなく、長期的な更新計画も必要です。
攻撃は実際に確認されている?
IPAの注意喚起によると、2026年10月26日(米国時間)に米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)が、今回の2件を悪用が確認された脆弱性の一覧(KEVカタログ)へ追加しました。
一方、IPAは10月27日の追記で、日本国内の攻撃被害事例は把握していないとしています(2026年11月2日の最終更新時点でも同じ記載です)。
出典:IPA、CISA
つまり、脆弱性の悪用が確認されていることと、日本国内の特定のサービスで情報漏洩が発生したことは別です。
「重大な脆弱性がある」ことを「すべてのWebサイトが乗っ取られた」と受け取らないようにしましょう。
2. そもそもPHPとは?スマホとWebサイトの関係
PHPはWebサービスを動かすプログラミング言語
PHPは、WebサイトやWebアプリケーションのサーバー側で広く使われているプログラミング言語です。
例えば、ネットショップで商品を検索したり、会員ページへログインしたり、問い合わせフォームからメッセージを送信したりするとき、サーバー上のプログラムが処理を行っている場合があります。
PHPは、そうした処理に利用される技術の一つです。
WordPressというWebサイト管理システムでもPHPが使われています。
ただし、すべてのWebサイトがPHPで動いているわけではありません。ほかの言語や技術を使っているサービスも数多くあります。
スマホでWebサイトを開くと何が起きる?
スマホでネットショップを開いた場合を考えてみましょう。
- まず、スマホのブラウザからWebサイトへアクセスします。
- 次に、Webサーバーが要求を受け取り、必要な処理を行います。
- 会員情報や商品情報を読み込む必要があれば、サーバー側のプログラムがデータベースなどと連携します。
- そして、処理された結果がスマホの画面に表示されます。
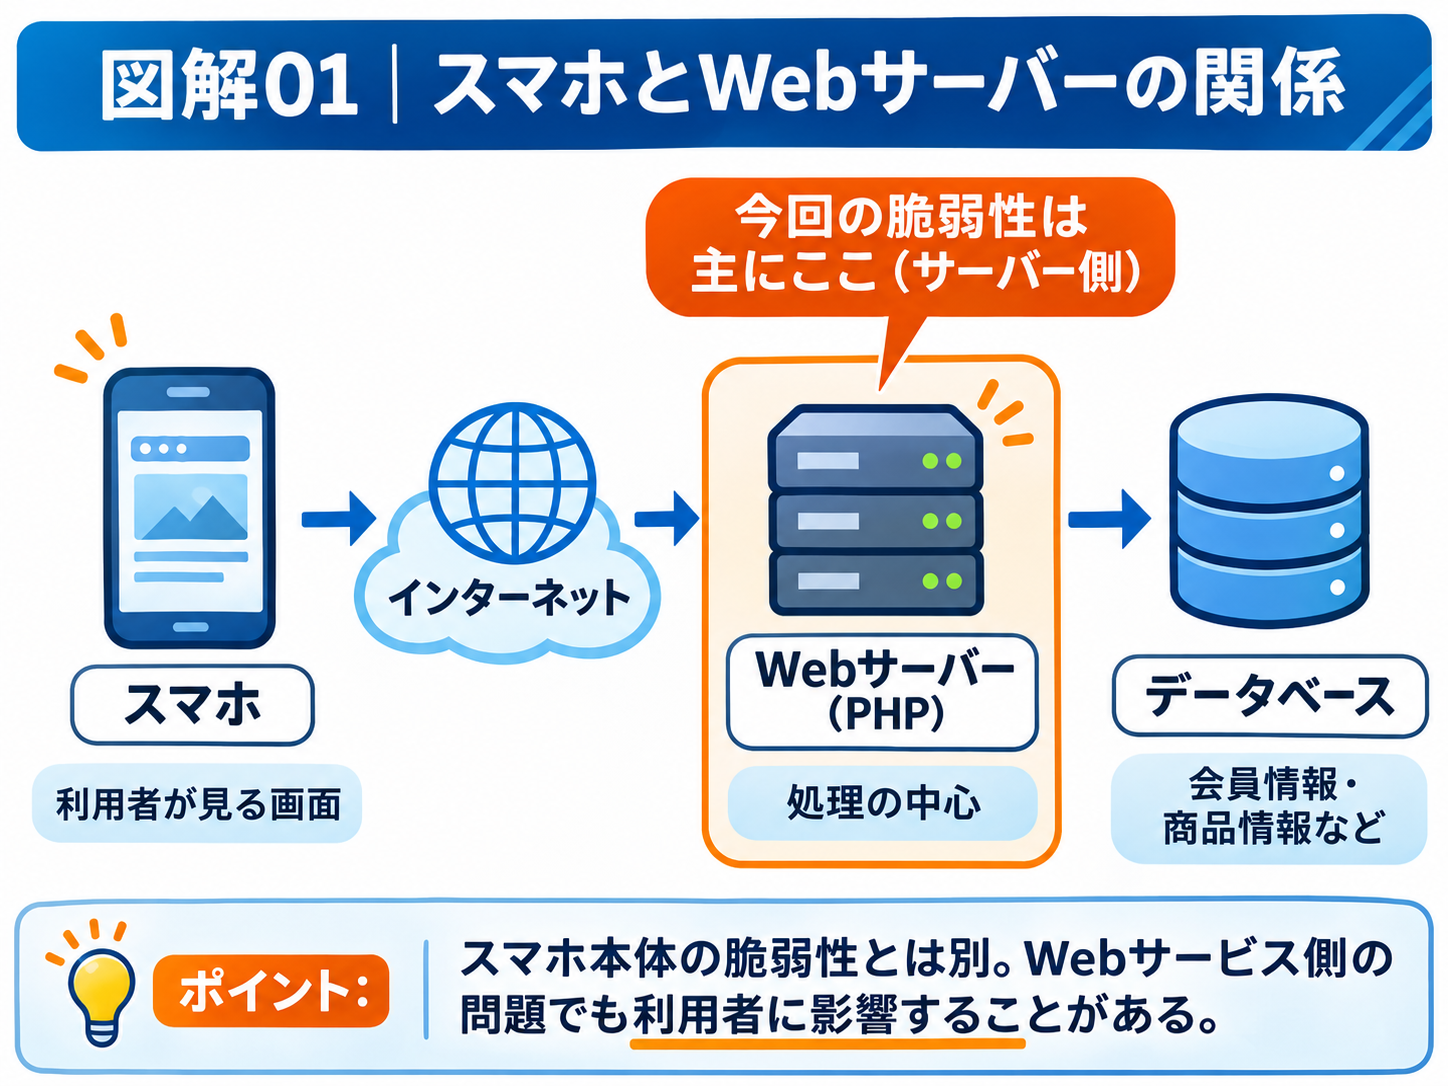
つまり、スマホはサービスを利用する入口であり、実際の処理の一部は別の場所にあるサーバーで行われています。
今回のPHP脆弱性は、主にこのサーバー側の技術に関係する問題です。
スマホ本体が感染するの?
ここが大切なポイントです。
PHP2Shellは、iPhoneやAndroidのOSに直接見つかった脆弱性ではありません。
PHPを使用するWebサイトへアクセスしたからといって、それだけで今回の脆弱性によってスマホが感染するわけではありません。
ただし、サーバー側が攻撃されると、Webサイトの改ざん、不正なページへの誘導、情報の窃取などにつながる可能性はあります。
そうした二次的な問題が発生した場合、Webサイト利用者にも影響が及び得ます。
スマホ本体の安全性と、アクセスするサービスの安全性は分けて考える必要があるのです。
3. 脆弱性・ウイルス・マルウェア・不正アクセスは何が違う?
セキュリティのニュースでは、似た言葉が数多く登場します。ここで基本的な違いを整理しておきましょう。
脆弱性とは
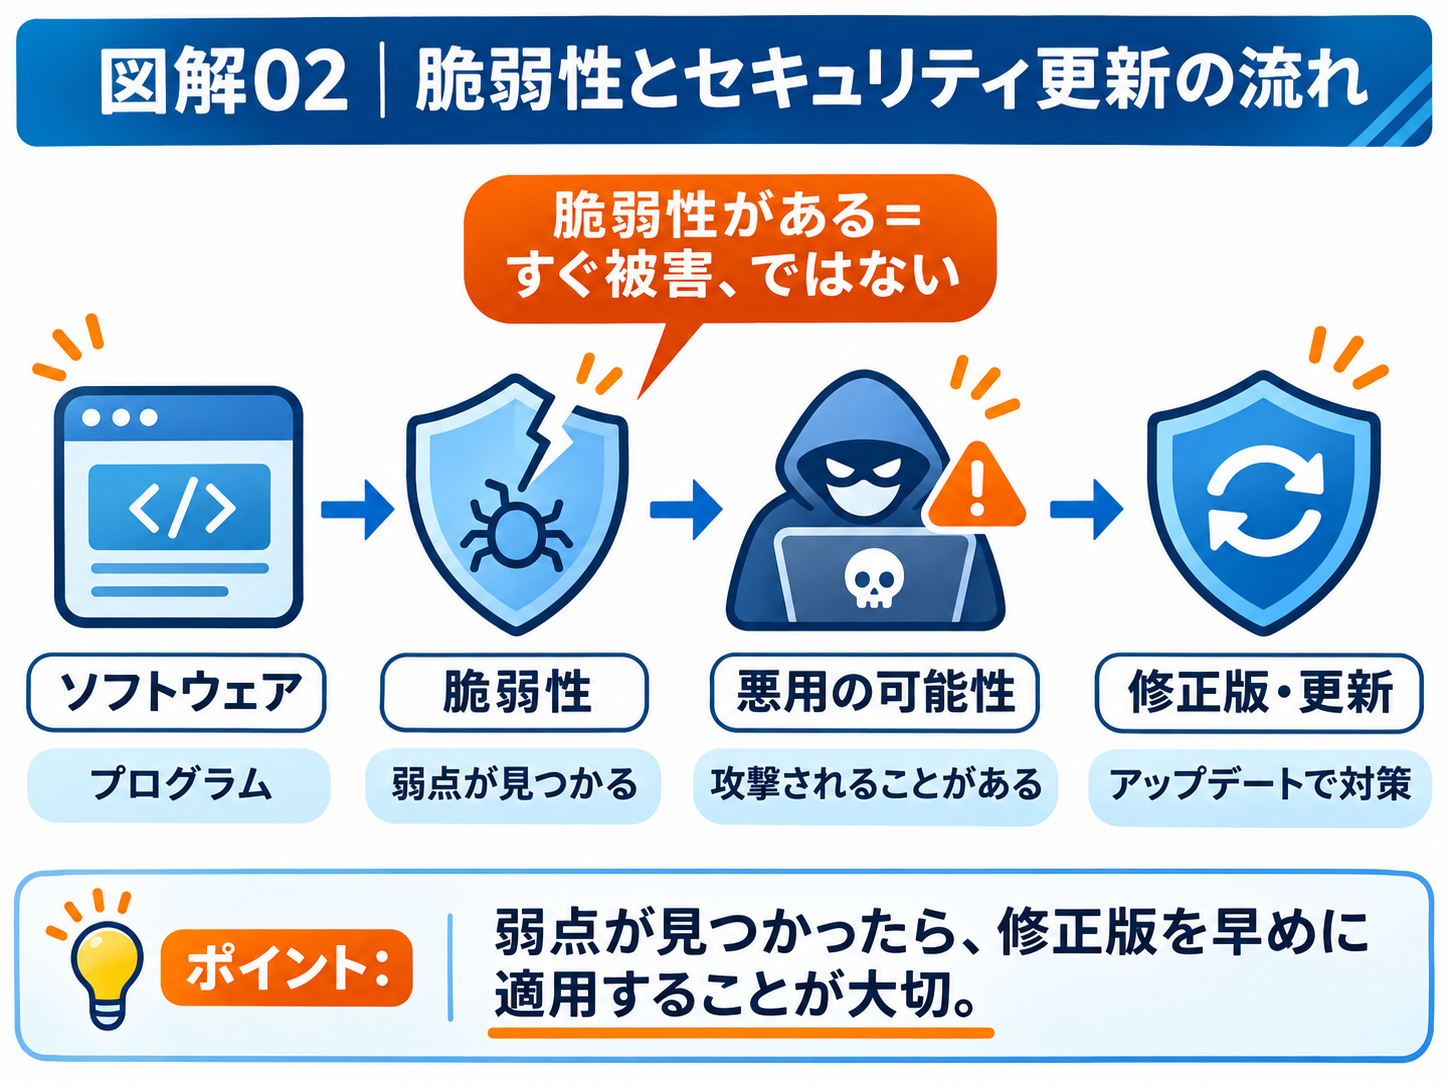
脆弱性とは、ソフトウェアやシステムなどに存在する、セキュリティ上の弱点です。
建物に例えるなら、通常は鍵が掛かっているはずの入口に、外部から悪用できる不備があるようなものです。
ただし、脆弱性が見つかっただけで、必ず攻撃や被害が発生するわけではありません。
マルウェアとは
マルウェアは、悪意ある動作を目的とするソフトウェアの総称です。
コンピューターウイルス、トロイの木馬、ランサムウェア、スパイウェアなどが含まれます。
情報を盗んだり、端末の動作を妨害したり、ファイルを暗号化したりするものがあります。
不正アクセスとは
不正アクセスとは、正当な権限を持たない人がシステムやアカウントなどに不正にアクセスする行為です。
脆弱性を悪用する場合もあれば、盗み取ったIDとパスワードを使う場合もあります。
フィッシングとは
フィッシングは、正規の企業やサービスになりすまして、パスワードやクレジットカード情報などをだまし取る手口です。
フィッシングでは、必ずしもスマホ本体の脆弱性を悪用する必要はありません。
利用者が偽サイトを本物だと信じ、情報を入力してしまうことが攻撃につながります。
このように、脆弱性、マルウェア、不正アクセス、フィッシングは関連していますが、同じ意味ではありません。だからこそ、それぞれに異なる対策が必要です。
4. Webサーバーが攻撃されると、私たちに何が起こる?
今回のPHP2Shellによる影響を考えるうえで重要なのは、攻撃者がサーバーへどの程度アクセスできるかという点です。
仮にWebサービスが侵害された場合、状況によって次のような問題が考えられます。
個人情報が漏洩する可能性
Webサービスでは、氏名、メールアドレス、配送先住所、購入履歴などが保管されていることがあります。
サーバーや関連システムへの侵入によって、そうした情報が不正に取得される可能性があります。
ただし、すべてのサービスが同じ情報を保存しているわけではなく、脆弱性の存在だけで漏洩が確定するものでもありません。
Webサイトが改ざんされる可能性
攻撃者がサーバーを操作できる状態になると、ページの内容が書き換えられたり、不正なページへの誘導が設置されたりするおそれがあります。
見慣れたWebサイトでも、その内容が改ざんされていれば安全とは限りません。
サービスが停止する可能性
サーバーの不正操作や攻撃の影響によって、サービスが正常に利用できなくなる可能性もあります。
また、安全確認や復旧作業のため、運営会社がサービスを一時停止する場合もあります。
利用者が確認すべきこと
一般利用者が、訪問先のサーバーに今回の脆弱性があるかどうかを確実に判断するのは困難です。
そのため、利用しているサービスからセキュリティ関連の案内が出ていないか、公式サイトやアプリで確認することが重要です。
情報漏洩や不正アクセスの通知が届いた場合は、通知の内容に応じてパスワード変更や利用履歴の確認などを行います。
注意:通知を装ったフィッシングも存在します。メールやSMSのリンクを安易に開かず、普段使用している公式アプリやブックマークから確認する方法が安心です。
5. iPhoneとAndroid、どちらがセキュリティに強い?
スマホのセキュリティを考えるとき、「iPhoneは安全」「Androidはウイルスが多い」という話を耳にすることがあります。
しかし、実際には単純に優劣を決められるものではありません。
iPhoneの保護機能
iPhoneは、AppleがハードウェアやOSを一体的に設計し、アプリの権限管理やシステムの保護など、複数の仕組みで安全性を高めています。
また、対応するiPhoneでは、「盗難デバイスの保護」によって重要な操作にFace IDやTouch IDなどを要求することができます。(出典:Apple)
一方で、iPhoneでもセキュリティ上の弱点が発見されることはあります。
さらに、偽サイトへのパスワード入力や、詐欺師への送金といった問題は、OSの保護機能だけでは完全に防げません。
Androidの保護機能
Androidにも、アプリごとの権限管理やOSのセキュリティ機能が備わっています。
Google Play プロテクトは、インストールするアプリや端末内のアプリを検査し、有害な可能性のあるアプリについて警告するなどの保護を行います。(出典:Google)
ただし、Androidはさまざまなメーカーが端末を販売しているため、更新期間や設定項目は機種によって違います。
購入時には性能や価格だけでなく、セキュリティ更新がいつまで提供されるのかを確認することも大切です。
| 項目 | iPhone | Android |
|---|---|---|
| 設計 | AppleがハードウェアとOSを 一体的に設計 | Googleが提供するOSを 多くのメーカーが採用 |
| 代表的な標準機能 | 権限管理・システム保護 盗難デバイスの保護 | 権限管理・OSのセキュリティ機能 Google Play プロテクト |
| 更新期間 | Appleの提供状況を確認 | 機種・メーカーによって異なる |
| OSだけでは 防ぎにくいもの | 偽サイトへの入力、詐欺師への送金、 サービス側の脆弱性 | |
結局、どちらが安全?
どちらも安全性を高める仕組みを備えていますが、絶対に安全なOSは存在しません。
日常利用では、更新を継続できる機種を選び、正規の方法でアプリをインストールし、アカウント保護を適切に設定することが重要です。
また、OSの安全性と、利用者が詐欺に遭う可能性は別の問題です。
「iPhoneだから詐欺には遭わない」「Androidだから必ずウイルス対策アプリが必要」と考えるのではなく、具体的なリスクに合わせて対策を選びましょう。
6. ウイルス対策アプリは本当に必要?
スマホのセキュリティを調べると、さまざまな有料対策アプリが紹介されています。では、誰でもインストールするべきなのでしょうか。
まず標準機能を確認する
iPhoneとAndroidには、OSに組み込まれたセキュリティ機能があります。
AndroidではGoogle Play プロテクトによるアプリ検査が利用できます。
iPhoneもアプリの権限管理、システム保護、セキュリティアップデートなど、OS自体にさまざまな保護機能を備えています。
まずはこれらを適切に利用し、更新することが基本です。
有料の対策サービスが役立つ場合
迷惑サイトの警告、詐欺対策、パスワード管理、家族の見守り、個人情報流出の監視など、追加サービスが役立つ場合はあります。
特に複数の端末を管理する家庭や、詐欺対策を一括して利用したい人にとっては、選択肢になるでしょう。
ただし、製品によって使える機能は異なり、iPhoneとAndroidで対応機能が違う場合もあります。
有料なら完全に安全になる?
答えは「いいえ」です。
セキュリティ製品には防げるリスクと防げないリスクがあります。
例えば、本人が本物だと信じ込んで詐欺師に送金した場合、対策アプリを導入していても被害を完全に防げるとは限りません。
また、Webサービスのサーバー側にある脆弱性を、利用者のスマホに入れたアプリで直接修正することはできません。
対策アプリを購入する前に、何を防ぎたいのか、標準機能では不足するのかを確認することが大切です。
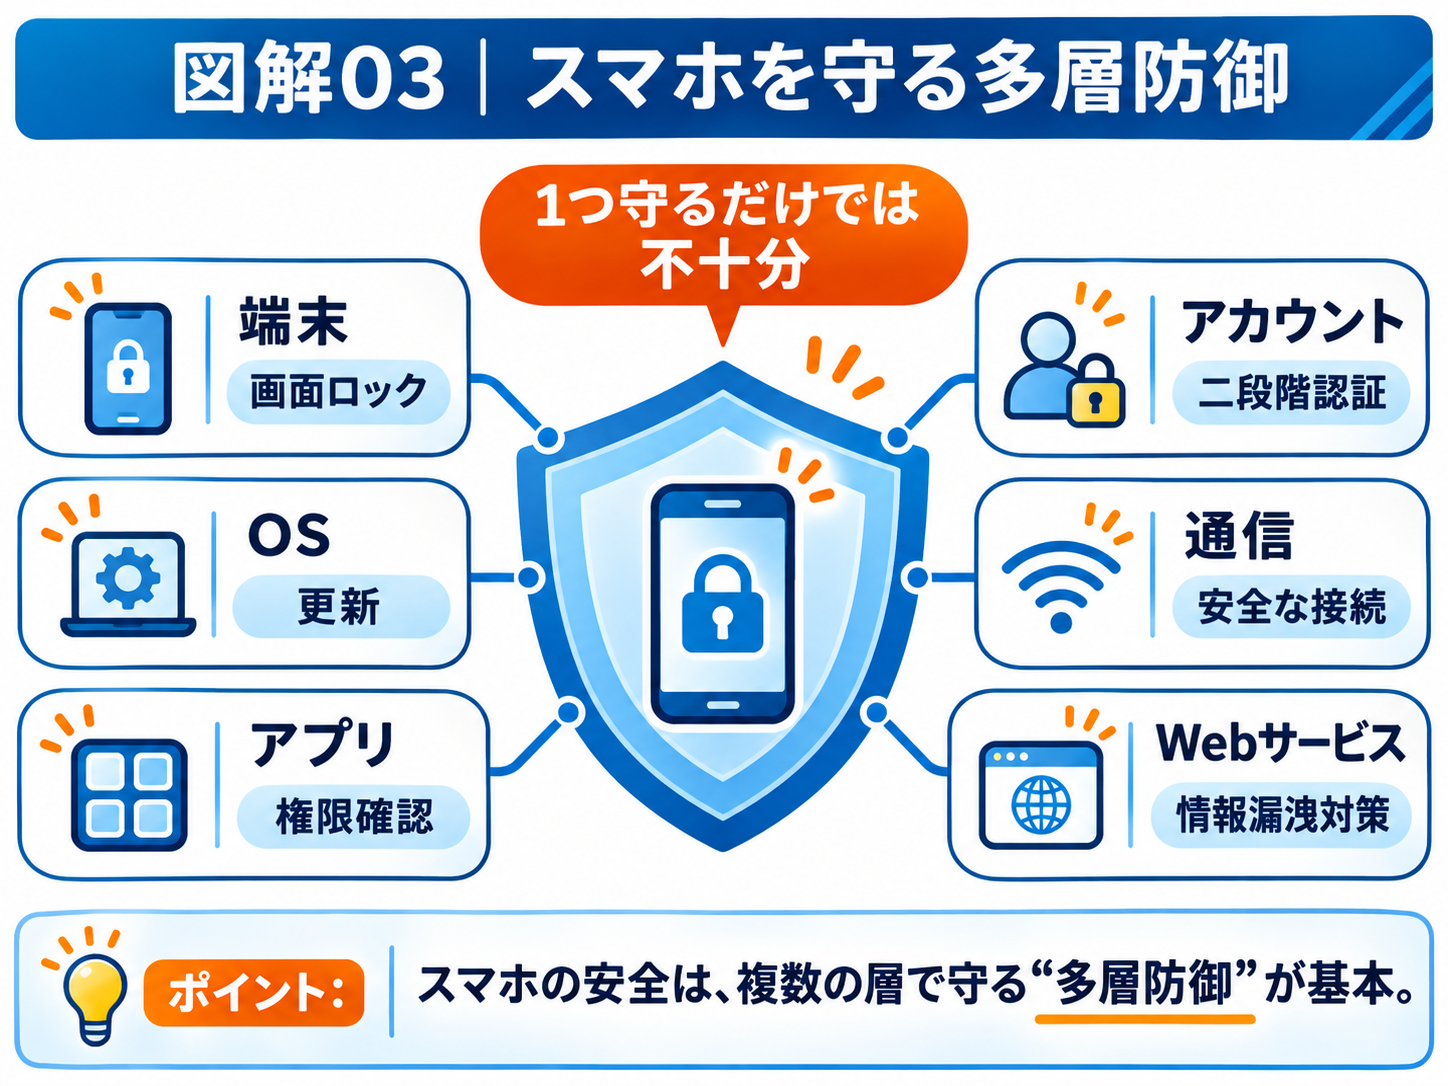
7. 今すぐできるスマホのセキュリティ対策5選
ここまでの話を踏まえ、一般利用者が優先して確認したい対策を5つ紹介します。
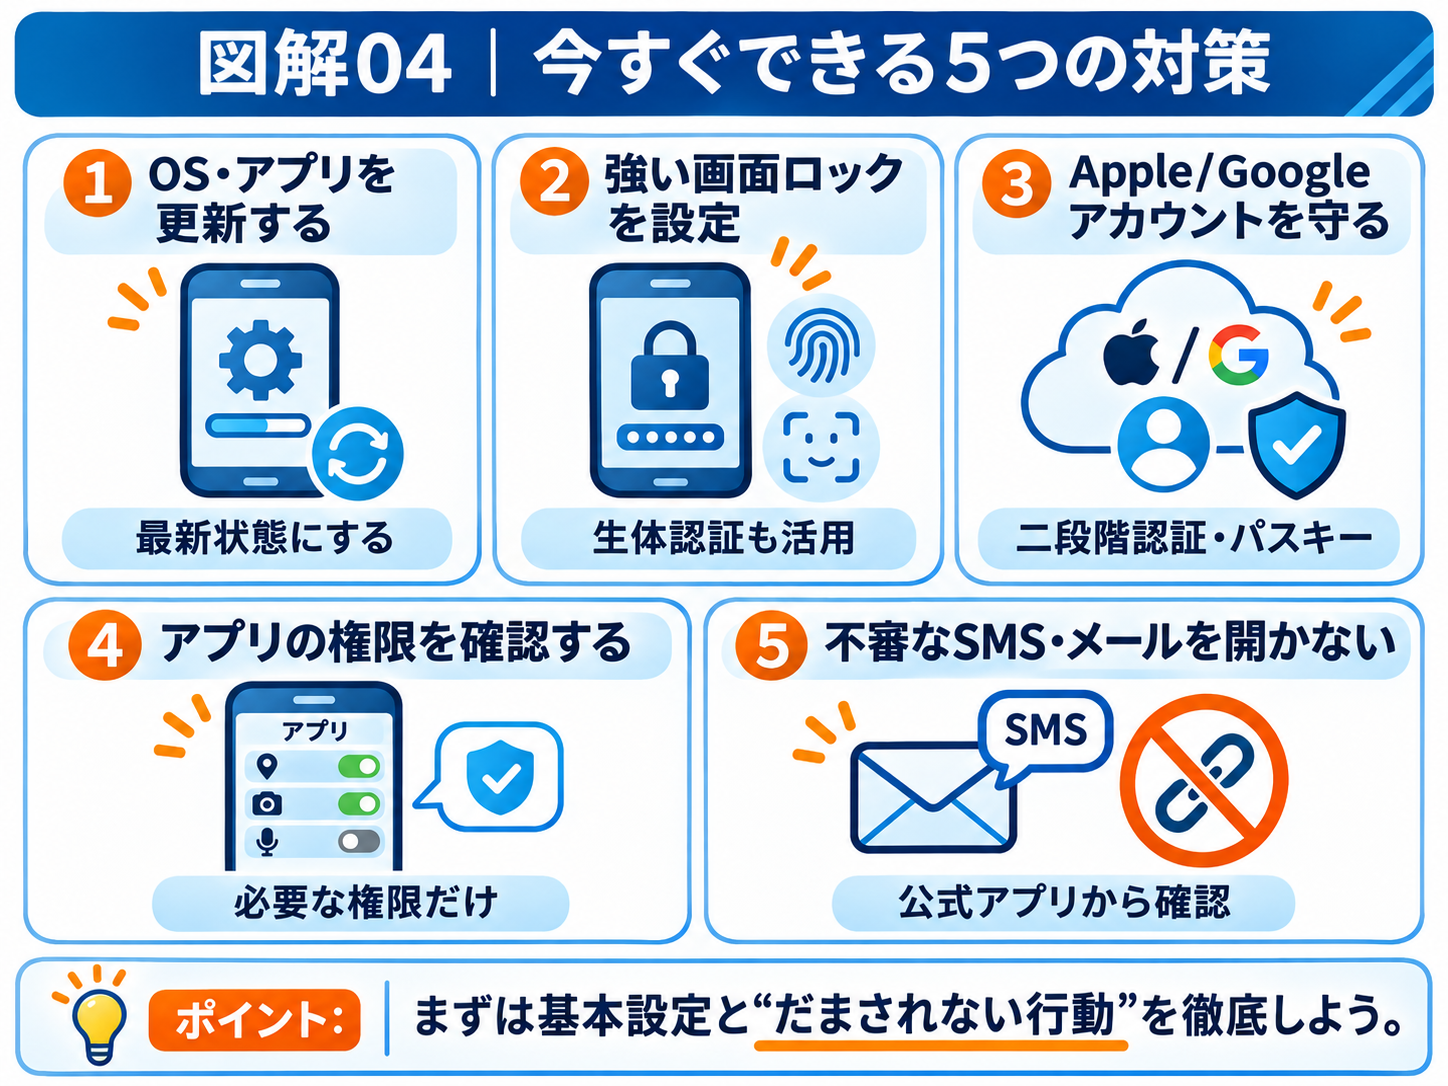
① OSとアプリを更新する
まずはスマホのソフトウェアが更新されているか確認しましょう。
iPhoneの場合は、基本的に「設定」→「一般」→「ソフトウェアアップデート」から確認できます。
Androidの場合は、多くの機種で「設定」→「システム」→「ソフトウェアアップデート」などから確認できます。表示はメーカーやOSによって異なります。
また、Androidではセキュリティアップデートの日付も確認しておくとよいでしょう。
② 強い画面ロックを設定する
スマホには、推測されにくいパスコードやパスワードを設定しましょう。
誕生日や「123456」など、簡単に推測できるものは避けたいところです。
Face IDや指紋認証などの生体認証も、対応端末では有効に活用しましょう。
③ Apple・Googleアカウントを保護する
スマホの中心となるアカウントが奪われると、写真、メール、連絡先など、さまざまなサービスに影響する可能性があります。
アカウントには使い回しでないパスワードを使用し、利用できる場合はパスキーや二段階認証などを設定しましょう。
加えて、スマホを紛失したときにアカウントを復旧できるよう、復旧用の連絡先や方法も確認しておくと安心です。
④ アプリのインストール元と権限を確認する
アプリをインストールするときは、提供元や必要とする権限を確認しましょう。
例えば、単純な電卓アプリが連絡先やマイクへのアクセスを求めた場合、本当に必要なのか考えることが大切です。
ただし、権限の必要性はアプリの機能によって異なります。権限を要求すること自体が悪質であるとは限りません。
⑤ 不審なメッセージから直接操作しない
「アカウントが停止されます」「支払いが必要です」「荷物を届けられませんでした」といったメッセージが届いた場合は、まず送り主や内容を確認しましょう。
急いで対応するよう促された場合ほど、一度確認することが重要です。
SMSやメール内のリンクからログインするのではなく、公式アプリや自分で登録したブックマークなどからサービスへアクセスする習慣を付けましょう。
8. WordPressやWebサイトを運営している人は何をするべき?
ここからは、個人事業主や小規模事業者、WordPressサイトの管理者向けの内容です。
① PHPのバージョンと修正状況を確認する
利用しているレンタルサーバーやホスティング事業者が、今回のPHP脆弱性に対してどのような対応をしているか確認しましょう。
管理画面に表示されるPHPのバージョンが古い場合でも、配布元が独自の修正を適用しているケースがあります。
そのため、数字だけで判断せず、サービス提供元の案内も確認する必要があります。
補足:PHPは2026年10月23日、PHP2Shellとは別の脆弱性(CVE-2026-115560)についても告知しています。PHPによれば、特殊な設定とアプリケーションの組み合わせでのみ発生する問題で、10月21日の修正版では対処されておらず、次回の通常リリースで修正予定とされています。サーバーの設定変更による回避策が案内されているため、詳細は保守会社やホスティング事業者に確認してください。
出典:The PHP Group
② WordPressとPHPを混同しない
WordPress本体、プラグイン、テーマ、PHPは、それぞれ異なるソフトウェアです。
WordPress本体を更新したからといって、サーバー側のPHPが今回の脆弱性に対応したことにはなりません。
逆に、PHPを更新しただけですべてのWordPressの問題が解消するわけでもありません。
それぞれの更新と保守が必要です。
③ 更新前にバックアップと互換性を確認する
PHPの更新によって、古いテーマやプラグインが正常に動作しなくなる場合があります。
事前にファイルとデータベースのバックアップを確保し、可能であれば検証環境で動作を確認しましょう。
ただし、重大な脆弱性への対応を長期間先延ばしにするのは適切ではありません。
必要に応じて保守会社やホスティング事業者へ相談し、安全性とサービス継続を両立できる方法を検討しましょう。
④ 更新だけでなく侵害の有無も確認する
脆弱性が悪用された疑いがある場合、修正版を適用するだけでは十分とは限りません。
アクセスログやエラーログ、ファイルの変更状況、不審な管理者アカウントなどを確認する必要があります。
被害が疑われる場合は、証拠となるログなどを保全したうえで、専門家やサービス提供元に相談してください。
9. よくある質問
Q1. PHPの脆弱性があるサイトを見ただけでスマホが感染しますか?
今回のPHP2Shellはサーバー側に関係する脆弱性であり、サイトへアクセスするだけで、それが直接スマホの感染を意味するわけではありません。
ただし、侵害されたサイトが悪質なページへ誘導するなど、別の危険につながる可能性はあります。
Q2. iPhoneならウイルス対策は不要ですか?
iPhoneには複数の保護機能がありますが、すべての攻撃や詐欺を防げるわけではありません。
OSの更新やアカウント保護、不審なリンクへの注意はiPhoneでも重要です。追加の対策サービスが必要かどうかは利用状況によります。
Q3. Androidには必ず有料セキュリティアプリが必要ですか?
必須とは限りません。
まずはGoogle Play プロテクト、OS更新、権限管理などの標準機能を適切に使うことが基本です。そのうえで、迷惑サイト対策や家族の見守りなど、必要な機能を検討するとよいでしょう。
Q4. Webサイトから情報漏洩のお知らせが届いたら?
まずは公式サイトや公式アプリで通知が本物か確認してください。
その後、案内に従ってパスワード変更、利用履歴の確認、カード会社への連絡など、漏洩した情報と被害状況に応じた対応を行います。
Q5. スマホは何年も使っていると危険になりますか?
長期間使用していること自体で危険が確定するわけではありません。
ただし、セキュリティ更新が提供されなくなった端末は、新しい脆弱性が修正されない可能性が高くなるため、利用方法や買い替えを検討する必要があります。
10. まとめ|結局、自分のスマホはどうすればいい?
今回のPHP2Shellは、Webサービスを支える技術にも重大なセキュリティ上の弱点が生まれ得ることを示した出来事です。
一方で、一般利用者がPHPの修正プログラムを自分のスマホに入れる必要は通常ありません。
スマホ利用者にとって大切なのは、次の3つを理解することです。
- スマホ本体とWebサービスは別々に守る必要があること。
- セキュリティアップデートやアカウント保護など、日頃の基本対策が重要であること。
- どれほど安全性の高い端末でも、詐欺や情報漏洩のリスクがゼロになるわけではないこと。
「安全なスマホはどれか?」という問いも大切ですが、それだけでは十分ではありません。
MOBILE HACKでは、今回から「スマホセキュリティ完全ガイド2026」を全8回のシリーズとしてお届けします。
MOBILE HACKでは、これからもスマホのセキュリティに関する情報を継続的にお届けしていきます。
偽SMSやフィッシング、アカウントの乗っ取り、個人情報の保護など、日常生活に関係するテーマを取り上げ、初心者にも分かりやすく解説します。
難しいセキュリティの話も、最後は「結局、自分にはどうなの?」という視点で、一緒に整理していきましょう。
参考資料・出典
- The PHP Group:ニュースアーカイブ(2026年・セキュリティアドバイザリ)
- The PHP Group:サポートされているバージョン
- PHP セキュリティアドバイザリ GHSA-w8hw-w9fx-j79w(CVE-2026-109618)
- PHP セキュリティアドバイザリ GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」
- CISA:Known Exploited Vulnerabilities Catalog
- Appleサポート:iPhoneの「盗難デバイスの保護」について
- Google Play ヘルプ:Google Play プロテクト
- Android ヘルプ:Androidのアップデート
最終確認:2026年11月6日。脆弱性の対策状況や各社の更新内容は変化するため、最新情報は各公式サイトをご確認ください。